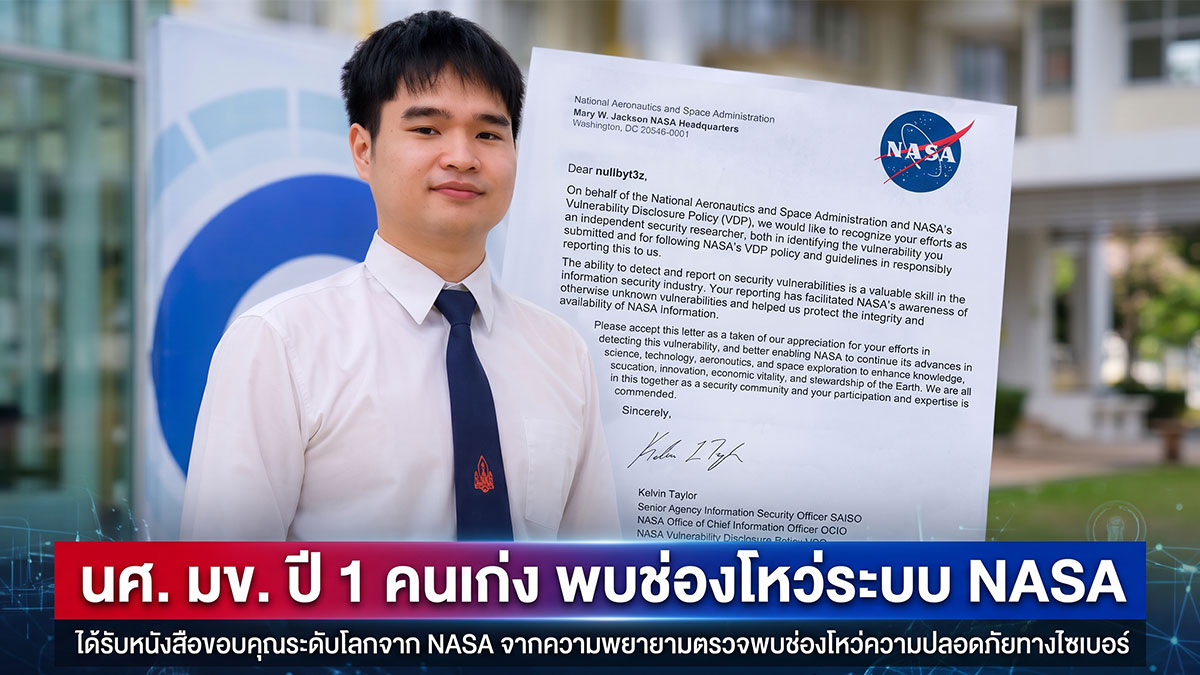
เคยสงสัยไหมครับว่า ระบบรักษาความปลอดภัยขององค์กรระดับโลกอย่าง NASA จะมีรูรั่วให้คนทั่วไปหาเจอได้จริงหรือ? คำตอบคือ “มีจริง” และคนที่หาเจอก็ไม่ใช่แฮกเกอร์มือเก๋าจากต่างประเทศที่ไหน แต่เป็น เด็กปี 1 มข. พบช่องโหว่ระบบ NASA ได้สำเร็จด้วยความช่างสังเกตล้วนๆ เรื่องราวนี้กลายเป็นไวรัลและจุดประกายให้คนในวงการเทคโนโลยีไทยหันมาจับตามองศักยภาพของเด็กรุ่นใหม่ทันที บทความนี้จะพาไปดูเบื้องหลังการค้นพบครั้งนี้ วิธีคิดที่ทำให้เขาทำสำเร็จ และบทเรียนสำคัญที่สายไอทีไม่ควรพลาด
เปิดประวัติและจุดเริ่มต้น: ทำไมนักศึกษาปี 1 ถึงสนใจเจาะระบบ?
เจ้าของผลงานชิ้นโบแดงนี้คือ นายภัทรพล (หรือน้องภูมิ) นักศึกษาชั้นปีที่ 1 สาขาวิทยาการคอมพิวเตอร์ วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น หากมองผิวเผิน เขาก็เหมือนนักศึกษาปี 1 ทั่วไปที่เพิ่งก้าวเข้าสู่รั้วมหาวิทยาลัย แต่เบื้องหลังคือความหลงใหลในด้าน Cybersecurity (ความมั่นคงปลอดภัยไซเบอร์) และการศึกษาหาความรู้ด้วยตัวเองมาตั้งแต่สมัยมัธยม
หลายคนอาจคิดว่าการหาช่องโหว่ต้องใช้เครื่องมือราคาแพงหรือซูเปอร์คอมพิวเตอร์ แต่ความจริงแล้ว สิ่งที่น้องภูมิใช้มีเพียงคอมพิวเตอร์ส่วนตัวและการสังเกตความผิดปกติของโครงสร้างเว็บไซต์อย่างละเอียด
จุดสังเกตเล็กๆ ที่นำไปสู่การค้นพบระดับโลก
ระหว่างที่กำลังฝึกฝนทักษะและสำรวจระบบสาธารณะตามหลักจริยธรรม (Ethical Hacking) น้องภูมิได้เข้าไปตรวจสอบโดเมนย่อย (Subdomain) ขององค์การบริหารการบินและอวกาศแห่งชาติสหรัฐฯ หรือ NASA และพบความผิดปกติบางอย่างที่อาจเปิดช่องให้ผู้ไม่หวังดีเข้ามาดึงข้อมูลหรือแก้ไขเนื้อหาได้
การค้นพบครั้งนี้ไม่ได้เกิดจากการ “แฮก” เพื่อทำลาย แต่เป็นการทดสอบในขอบเขตที่ปลอดภัยตามนโยบาย Vulnerability Disclosure Policy (VDP) ของ NASA ที่เปิดโอกาสให้นักวิจัยอิสระทั่วโลกช่วยแจ้งเตือนเมื่อพบจุดอ่อน
เจาะลึกเบื้องหลัง: ช่องโหว่ที่พบคืออะไร และแจ้งเตือนอย่างไร?
เมื่อ เด็กปี 1 มข. พบช่องโหว่ระบบ NASA สิ่งแรกที่เขาทำไม่ใช่การโพสต์อวดลงโซเชียลมีเดีย แต่เป็นการรวบรวมหลักฐานอย่างเป็นระบบ เพื่อส่งรายงานตรงไปยังทีมวิศวกรความปลอดภัยของ NASA ผ่านช่องทางที่กำหนดไว้
ขั้นตอนการรายงานช่องโหว่ระดับสากลมีลำดับที่รัดกุมมาก ดังนี้:
-
บันทึกหลักฐาน (Proof of Concept): แคปหน้าจอและอธิบายขั้นตอนการเข้าถึงช่องโหว่อย่างละเอียด โดยไม่เข้าไปยุ่งเกี่ยวกับข้อมูลลับขององค์กร
-
ประเมินผลกระทบ: ระบุว่าหากปล่อยช่องโหว่นี้ไว้ จะเกิดความเสียหายระดับใดต่อระบบของ NASA
-
ส่งรายงานผ่านแพลตฟอร์ม Bugcrowd: ซึ่งเป็นตัวกลางรับแจ้งช่องโหว่ของหน่วยงานรัฐบาลสหรัฐฯ
-
รอการตรวจสอบและแก้ไข: ทีมงาน NASA ใช้เวลาตรวจสอบความถูกต้อง ก่อนจะทำการอุดช่องโหว่นั้นอย่างรวดเร็ว
จดหมายขอบคุณจาก NASA รางวัลของคนมีจริยธรรม
หลังจากทีมวิศวกรยืนยันว่าช่องโหว่ดังกล่าวเป็นของจริงและได้แก้ไขเรียบร้อยแล้ว NASA ได้ส่งจดหมายขอบคุณ (Letter of Recognition) อย่างเป็นทางการเพื่อยกย่องในความเชี่ยวชาญและความมีจริยธรรมของนักศึกษาไทยคนนี้ ซึ่งถือเป็นเกียรติประวัติที่หาได้ยากมากสำหรับนักศึกษาที่เพิ่งเรียนอยู่แค่ชั้นปีที่ 1
ถอดบทเรียนสำหรับคนอยากเริ่มต้นสาย Cybersecurity
เรื่องราวของนักศึกษา มข. ท่านนี้ สะท้อนให้เห็นความจริงข้อหนึ่งที่น่าสนใจในวงการไอทีบ้านเรา นั่นคือ ใบปริญญาหรือชั้นปีที่เรียน ไม่ใช่ตัวกำหนดความสามารถ หากคุณมีความอยากรู้อยากเห็นมากพอ
สำหรับใครที่อยากเดินตามรอยและเริ่มต้นฝึกฝนด้าน White Hat Hacker (แฮกเกอร์หมวกขาว) นี่คือแนวทางที่เริ่มต้นได้ทันที:
-
ปูพื้นฐานระบบเครือข่ายและเว็บให้แน่น: เข้าใจการทำงานของ HTTP, DNS, และโครงสร้างเว็บแอปพลิเคชันก่อนคิดจะหาช่องโหว่
-
ฝึกฝนในสนามจำลองที่ถูกกฎหมาย: ใช้แพลตฟอร์มอย่าง TryHackMe, Hack The Box หรือ PortSwigger Web Security Academy เพื่อฝึกมือ
-
อ่าน Write-up ของนักวิจัยคนอื่น: การศึกษาว่าคนเก่งๆ เขาใช้วิธีคิดแบบไหนในการหา Bug จะช่วยเปิดมุมมองได้เร็วที่สุด
-
ยึดมั่นในจริยธรรม (Ethics): ทดสอบเฉพาะระบบที่เปิดโครงการ Bug Bounty หรือ VDP เท่านั้น ห้ามทดลองกับเว็บไซต์ทั่วไปโดยไม่ได้รับอนุญาตเด็ดขาด
เห็นไหมครับว่า โอกาสในการสร้างผลงานระดับโลกอยู่ใกล้ตัวกว่าที่คิด แค่เปลี่ยนเวลาว่างจากการไถฟีด มาเป็นการตั้งคำถามกับระบบตรงหน้า คุณเองก็อาจเป็นคนต่อไปที่สร้างชื่อเสียงให้ประเทศไทยได้เช่นกัน